ども、本来であれば問題発覚と
ほぼ同一のタイミングで記事を出す…
という予定だったのですが、
冠婚葬祭的なサムシングへの参加で
圧倒的な疲労困憊状態に加えて、
PHPの脆弱性がWordPress
(このブログのプログラムの土台)に
致命的な影響をもたらすのかどうかを
夜を徹して注視してたらですね…。
なんか気付いたら今日になってた。
もう大半の方は対処済みかもだけど、
一応備忘録的な意味も込めて…
これからもFF11をプレイするなら
ワンタイムパスだけは導入しよう!
という内容をお送りします。

冠婚葬祭無かったら
当日~翌日には記事を
公開できてた絶対に…。

人間(ヒューマン)の群れに
迎合するフリでストレスを
受けすぎですねキミは…。
簡単なおさらい
2026年10月20日以降に勃発した、
PHPの脆弱性発覚とその拡散問題について…
FF11に直で関係あるのか?ってなったら
無くはないけど土台の部分なので、
めっちゃ簡潔におさらいしておきます。
この記事の本題ではないので、
鬼のように簡略化してますぞ~。
もっと詳しく知りたい方は、
解説してる人が無数にいるので
ネットで検索してみましょう。
何が起こったの?
2026年10月20日ごろ…
全世界のインターネットの
約7割で使用されているPHPという
プログラムに超重要な脆弱性が発覚。
すぐさま修正パッチを当てようと
皆で協力して準備してたんだけど、
1人の人物がその情報を拡散…!
今ならやりたい放題やんけ!となり、
攻撃ツールが出回りまくる。
10/21の23時に修正パッチが配布されたが、
事前に脆弱性とその修正設計図が
お漏らしされてしまったので
コレ修正されても、即座にまた
セキュリティホール開けられるんじゃ?
ってなっちゃって…
あ~もうメチャクチャだよ
というのがザックリ時系列です。
どんな影響があるの?
この脆弱性がそのままだと…
大まかにですが、
これらの危険性があります。
これだけじゃよく分からないが?
という方に最悪のケースで例えると…
銀行口座に不正アクセスされ
預金をゴッソリ抜かれて
証券口座に不正アクセスされ
保有資産を全売却され送金されて
会社のデータも全流出で倒産の危機
個人情報は全てまるっと他人に知られ
犯罪に利用され知らぬ間に加害者になり
ネットにつながってる家電が勝手に動くし
オンラインゲームのアカウントも爆破される
こんな感じです。
上記の例はちょっと脅しすぎですが、
現実として起こりうる事です。
これが全世界のネットの7割で。
ヤバイ。(確信)
現在は大丈夫なの?
現状は修正パッチの配布と、
その適応や各社のメンテナンスにより
ある程度は対策できました!
しかし、今回の件の背景を考えると
もう対策したし安心・安全!
と言い切る事はできません…。
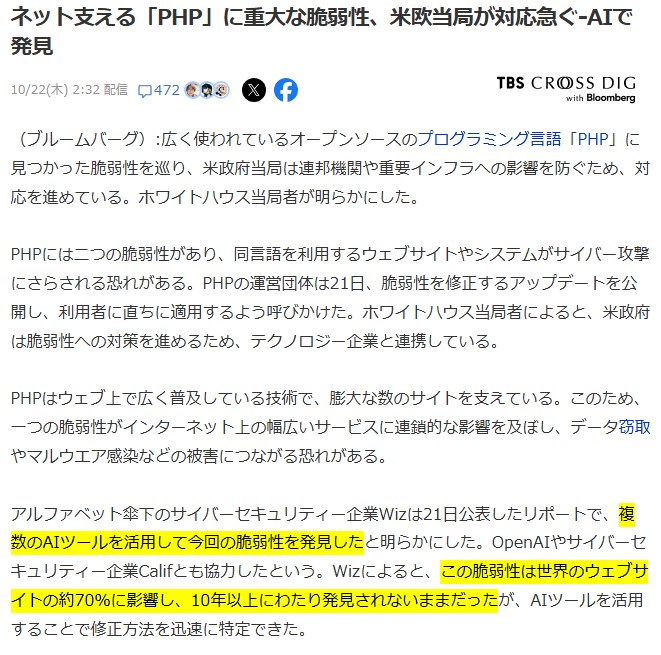
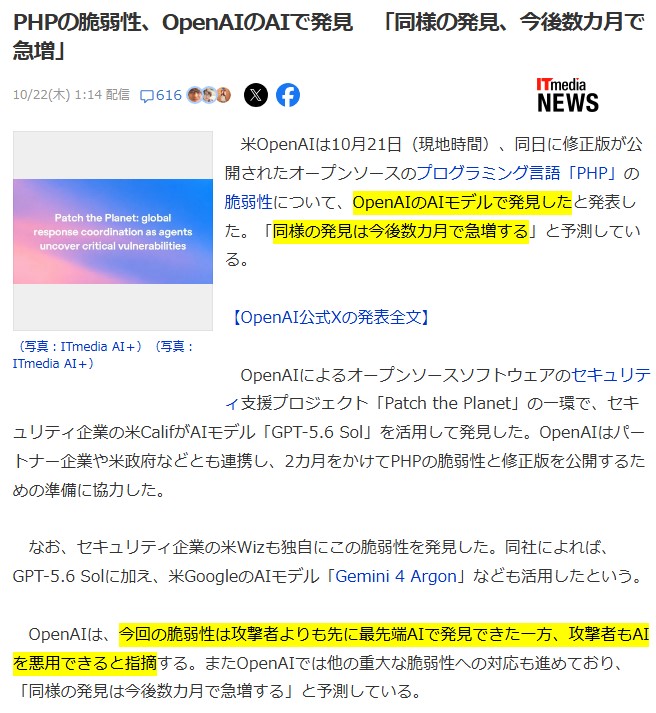
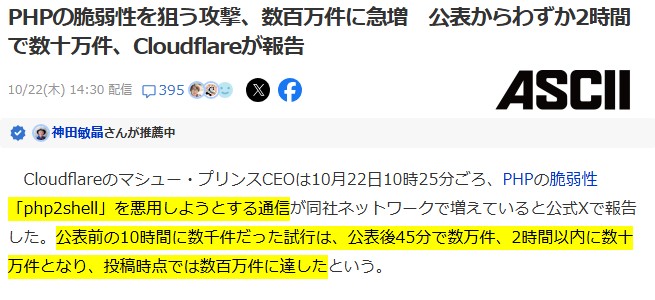
https://news.yahoo.co.jp/articles/5d375ba62b0fc0c6cf876ea7f5a322d2973da453
https://news.yahoo.co.jp/articles/e07105417bffdef71ac3e664d5ca6ded93451b1c
より引用
要約すると…
- 10年未発見だった脆弱性が
AI技術によって発覚 - 発覚後、短時間で
数十万~数百万の攻撃が実行 - 防衛側も攻撃側も
AI技術を使用している - 今後も同様の問題が
急増すると予測される
安心はとてもできない状況ですが、
我々一般人には理解する事も、
対処することも困難を極めます。
祈る事しかできない…。
恐ろしいですが、
それが現実ですね。
スクエニはどうなった?
ここまでが簡単なおさらい!
簡単ってなに…?
と思われたかもしれませんが、
事態が事態なだけに
これでも超要約した方だぜ!!
ここからがようやく記事の本題。
FF11における影響や、
その本丸のスクエニについてです。
スクエニアカウントに不正アクセス
このPHP脆弱性問題に
直接関連があるか不明ですが…
10月19日12時頃より発表された情報によると
スクエニアカウントが
不正アクセス/ログインの被害を受け、
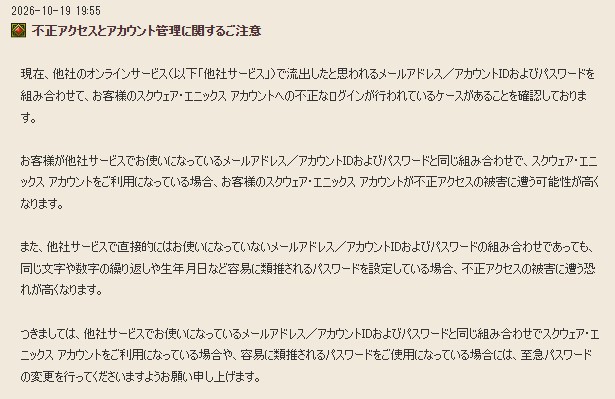
より引用
またPHPの脆弱性に対応するため、
同社別サービスのオンラインゲームが
一時新規ログイン停止状態になりました。
(10/22 01:38~21:16の約20時間)
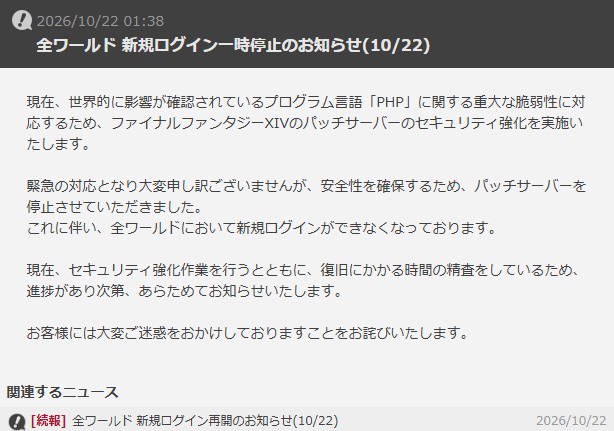
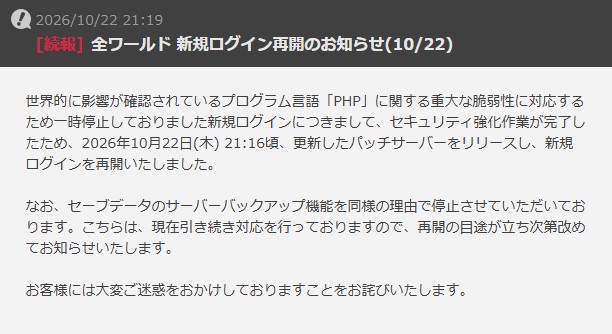
https://jp.finalfantasyxiv.com/lodestone/news/detail/f4889d558e4ae44695c87cafd4daaaf57ffdcb58
より引用
FF11も公式HPをメンテナンス
我々のFF11公式サイトも、
リニューアル時に露骨にPHPを使用したので
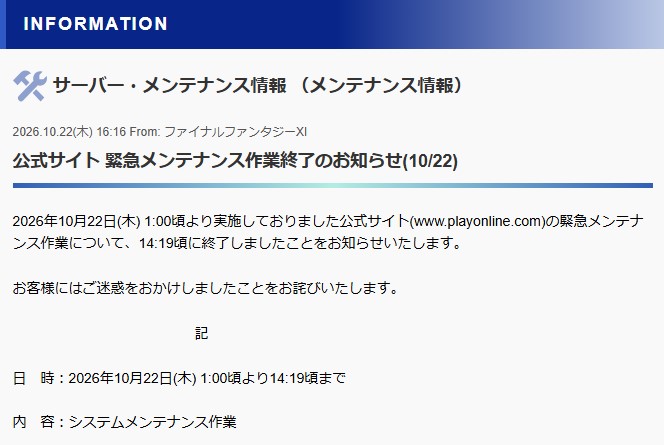
より引用
緊急メンテナンスが実施され、
一時的に閲覧不可となっていました。
(10/22 01:00頃~14:19の約14時間)
またフォーラムとサポートセンターも
同様のメンテナンスが行われました。
不幸中の幸いなのか?
FF11本体のクライアント等は
直接の影響は確認されていません。
古い事が逆に
良かったというか…。
でもスクエニ垢からの
FF11へ不正ログインは
起こりうるので注意です!
パスワードの一斉強制変更も?
今回の件を受けた
スクウェア・エニックスは…
重要なお知らせとして、
不正アクセスとアカウント管理に関するご注意
という情報を公開しました。
そのページの最下部には…

より引用
今後も不正アクセスが増加するなら、
スクエニアカウントのパスワードを
一斉に強制リセットするカ~モ?
という発表も…!
やべぇ。(確信)
もしそうなっても、
致し方なしですね…!
FF11をプレイするなら…
ここからが超本丸!!
FF11をこれからもプレイするなら!
これだけはやっておこう!
って対処法をご紹介します。
何もしなくていい人は…
全体からみたら少数ですが、
別に何もしなくてもいいよ!
って方も存在します。
- スクエニアカウント
専用のメールアドレスを使用して - 使いまわしてないパスワードを使用して
- ワンタイムパスワードを使用している
この状態の方は、
特に対処する必要はありません。
この状態だと、
流出の危険がありません。
全部専用のものならね。
フルログインガード法は使えない
ちなみに…
不正ログインされないように、
ずっとINしっぱなしなら安全じゃね!?
という
フルログインガード法は通用しません。
フルポケットガード法
みたいに言うな。
僕の所属してるLSの方の実体験なのですが、
FF11のログインは後手優先、IN時に
不正アクセスされたら落ちてしまう
というのが実態のようです…!
面倒臭がらずに
ちゃんと対処しよう!
パスワードを変更しよう!
今回のスクエニ不正ログインの
ID/パスワード流出元は、
他社サービスの情報漏洩です。
つまり、他社サービスと同じ
メールアドレスとパスを
使い回している場合は危険です。
アマゾンや楽天などのECサイト、
ニンテンドーアカウントや
PSNアカウント、カプコンアカウントなど…
他のオンラインサービスと
同じメールアドレス、パスワードの人は
今すぐ!スクエニのパスワードを
変更する事をオススメします!
スクウェア・エニックス
パスワードの再設定はコチラ☟

ワンタイムパスを導入しよう!
古強者の冒険者なら、
その95割がモグサッチェルに釣られて
導入しているワンタイムパスワード。
PoLログイン時に入力が必要な
ワンタイムパスワードですが…
これを導入すれば、
99%安全と言えます!!
100%ではないんだね?
他社から情報漏洩した状態で
1分毎に変わる6桁の数字を
1/100万の確率で当てられたら
ログインされてしまう…(棒読み)
パスワードいちいち変えるの
面倒だし覚えきれないよ~って方は、
ワンタイムパスワードだけでも
導入する事を強く推奨します。
ワンタイムパスを導入しよう!
そんなワンタイムパスワードですが、
現在は2通りの方法で導入できます。
物理のワンタイムパスワード
1つは物理的な
セキュリティトークンを購入する方法。
こちらの方法のメリットは…
という感じです。
逆に物理のデメリットは…
って注意点があります。
家の外にFF11を持ち出さず、
ガッチリ保護したい方向けですかね。
実際の導入方法は、
以下の公式サイトより

- セキュリティトークンとは?
- セキュリティトークンを購入する
の項目を選択してください。
実際の導入方法については…
をご参照ください。
電子のワンタイムパスワード
1つは電子的な
各種認証アプリを導入する方法。
こちらの方法のメリットは…
という感じです。
逆に電子のデメリットは…
って注意点があります。
無料で・迅速に・現代に即した
保護をしたい方向けですね。
出張先など、ノートPCを持ち歩いて
FF11をプレイする方にもオススメです。
実際の導入方法は、
以下の公式サイトより
ページ下部の、
各種認証アプリを導入する
を選択して導入を進めましょう。
ワァは、
Google Authenticator
を使ってるよ~・
登録後は、
必ず強制解除パスを
別デバイス/物理で
記録・メモしてください!
はみ出しコラム
上記公式HPの中部に記載されている、
ソフトウェアトークンは
選択肢には入りません。
2023年11月21日以降、
ソフトウェアトークンの
新規追加/再登録はできません。
これから導入される方は、
物理トークンor認証アプリの
2択となりますぞ~!
なお、現在ソフトウェアトークンを使用中で
物理トークンか認証アプリに
切り替えたい場合は…
アカウントサービスにて、
1度登録を解除する必要があります。
まとめ
という事で今回は、
絶対にやっておいた方がいい!
FF11のワンタイムパスワード導入ススメ!
こちらを割と真面目にご紹介しました。
…やってない人は、
本当にやっておこうね!
自分は大丈夫っしょ~!って
軽く考えてて不正ログインでキャラ削除…
とかなったら絶望やん?
自分は騙されないよ~!とか、
こんなんに引っかかる訳ないじゃん!
って豪語してたのに、
いざ標的にされたら
コロッと騙されるのが人間ってものです。
戦場で生き延びるには
傭兵 ガフ・ガフガリオン
慎重すぎるぐらいが丁度いいンだよ
って昔の偉い人も言ってますし…。
現代電子情報社会は、まさに戦場。
しかも今は人間の
処理速度を遥かに凌駕する
超効率・超高速度のAI技術で、
24時間、365日の攻防が行われてます。
そんな戦場で、僕たちに
出来る事は少ないかもしれませんが…
さくせん?
▶やれる事はやっておこうぜ!
の精神でゲームを楽しみましょう!
なにか参考にしていただければ幸いです。
そんな感じで今回の記事は以上です。
ここまで読んで頂き、
ありがとうございます!

コメント